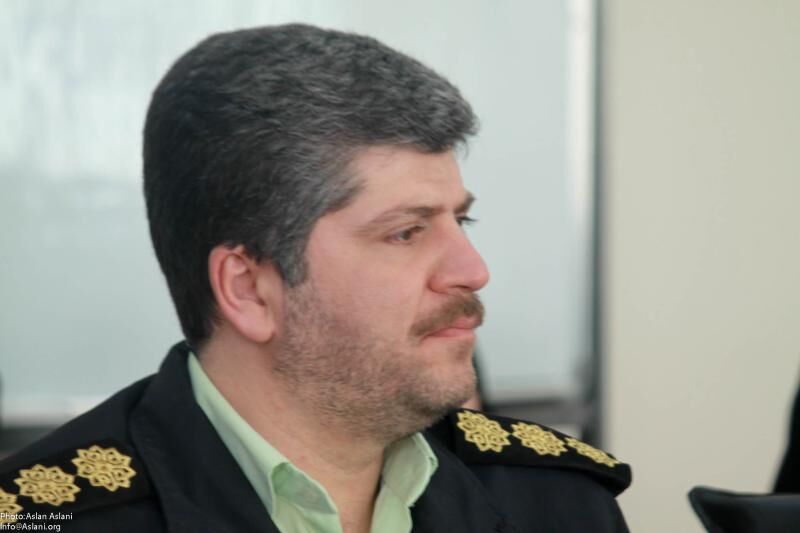
سرهنگ کاکوان، رئیس پلیس فتای تهران خبر داد

روند تصاعدی وقوع جرایم اینترنتی
سرویس: اخبار کدخبر: ۱۰۸۹۷۸
سرهنگ کاکوان معتقد است، کاربران در شبکه‌های اجتماعی موبایلی معمولاً حساب شده عمل نمی‌کنند و مورد کلاهبرداری و فریب واقع می‌شوند.
روند تصاعدی وقوع جرایم اینترنتی

به گزارش «اقتصادنیوز» رئیس پلیس فتای تهران معتقد است: کاربران در شبکه‌های اجتماعی موبایلی معمولاً حساب شده عمل نمی‌کنند و مورد کلاهبرداری و فریب واقع می‌شوند. او همچنین نسبت به تبلیغات فروش در شبکه‌های اجتماعی موبایلی نظیر اینستاگرام و وایبر هشدار می‌دهد و به برخی کلاهبرداری‌های صورت‌گرفته از طریق این شبکه‌های اجتماعی اشاره می‌کند.

سرهنگ کاکوان همچنین به کلاهبرداری‌های اینترنتی در مبادلات ارزی خارجی اشاره می‌کند و می‌گوید شرکت‌ها برای ارسال ارز به خارج از کشور باید بسیار حساب‌شده عمل کنند.

اخیراً کپی کردن کارت‌های اعتباری بانکی نیز توسط بعضی سودجویان صورت می‌گیرد که سرهنگ کاکوان راه جلوگیری از این نوع کلاهبرداری را کشیدن کارت توسط خود خریدار و انجام مراحل خرید توسط شخص خریدار می‌داند. او اینترنت را فضایی مناسب برای اخاذی و کلاهبرداری می‌داند و به افزایش جرم در این فضا اشاره می‌کند که البته این افزایش جرم با افزایش کشف جرائم از سوی پلیس فتا نیز همراه بوده است.

سرهنگ کاکوان در مصاحبه با «تجارت‌فردا» از جرم‌های اینترنتی و فضای مجازی صحبت می‌کند. خلاصه‌ای از این گفتگو را در ادامه می‌خوانید: 

کلاهبرداری و جرائم اینترنتی به چند دسته تقسیم می‌شود؟
ما کلاهبرداری‌ها را با توجه به نوع کلاهبرداری تقسیم می‌کنیم. اگر مثلاً در کلاهبرداری بانکی یا اقتصادی بخواهیم صحبت کنیم، می‌توان به فیشینگ، اسکیمینگ، کی‌لاگر، مهندسی اجتماعی و اسپای‌وایرها یا همان بدافزارهای جاسوسی اشاره کرد. در بحث جرائم اجتماعی، می‌توان به بحث سایت‌ها و ای‌میل‌های مجعول و هک کردن ای‌میل اشاره کرد.

زمانی که بحث اخلاقی می‌کنیم، فریب در ازدواج، فریب در مسیرهای جست‌وجوی اینترنتی و تهمت و افترا شامل این بحث می‌شوند. تهمت و افترا ممکن است در کلاهبرداری تعریف نشود ولی فریب در ازدواج در کلاهبرداری تعریف می‌شود. ای‌میل جعلی و هک ای‌میل جزو کلاهبرداری است.

به علت اینکه کشور ما در شرایط تحریم است، بسیاری از تبادلات مالی توسط صرافی‌ها انجام می‌شود و شرکت ایرانی ما با شرکت خارجی به وسیله ای‌میل در ارتباط است. شرکت ایرانی مشاهده می‌کند که یک روز ای‌میلی از طرف شرکت خارجی آمده است و در آن عنوان شده است که ما مورد حمله هکرها قرار گرفته‌ایم و حساب بانکی ما دچار مشکل شده است از امروز شماره حساب ما به شماره حساب جدیدی تغییر کرده است اینجاست که شرکت‌های ایرانی ما باید بدانند که ممکن است حمله‌ای صورت گرفته باشد. در مسائل فریب در ازدواج، متهم دستگیر می‌شود و اعتراف هم می‌کند. اما ضربه روحی روانی وارده‌شده به فرد قابل جبران نیست.

 درباره کلاهبرداری‌های اقتصادی که وجود دارد برای ما توضیح دهید.
یکی از این کلاهبرداری‌ها فیشینگ است. فیشینگ همان‌طور که از اسمش پیداست به معنای ماهیگیری است. در این روش با طعمه قرار دادن یک صفحه اینترنتی آشنا اقدام به سرقت حساب‌های کاربران می‌کنند. ممکن است این حساب، حساب بانکی یا کاربری باشد. به طور مثال ممکن است شما از سیستم پست الکترونیک یکی از سرویس‌دهندگان استفاده کنید، سارقان صفحه‌ای مانند همین صفحه را ایجاد می‌کنند و شما فکر می‌کنید در صفحه ورود به ای‌میل خود هستید و اطلاعات خود را وارد می‌کنید و سارقان این اطلاعات را از شما سرقت می‌کنند.

در سیستم‌های بانکی هم به همین طریق صفحه پرداخت یک بانک را می‌سازند با تمام جزییات مانند صفحه‌کلید مجازی، شماره حساب، شماره کارت، CVV2 و... کاربر فکر می‌کند در صفحه بانک است و اطلاعات و رمزهای خود را وارد می‌کند و سارقان این اطلاعات را سرقت می‌کنند. حال برای جلوگیری از این موارد می‌توانیم آدرس اینترنتی بانک را خودمان تایپ کنیم سپس به موارد امنیتی که در آدرس‌بار آمده است، توجه کنیم.

اولین و عمومی‌ترین نکته این است که بانک‌ها معمولاً آدرس‌شان با https شروع می‌شود و جاعلان فیشینگ نمی‌توانند آدرس خود را با https شروع کنند و تنها می‌توانند با آدرس http شروع کنند. لذا کاربران باید به آدرس بانک دقت کنند که اگر چیز اضافه‌ای در آدرس وجود داشت حتماً به آن شک کنند و از صحت آن اطمینان حاصل کنند. اصلاً توصیه ما این نیست که برای اتصال به شبکه‌های بانکی از موتورهای جست‌وجو استفاده کنند. زیرا با جست‌وجو در موتورهای جست‌وجو بدون دقت به آدرس بانک وارد وب‌سایت می‌شوند. کاربران باید توجه داشته باشند موتورهای جست‌وجو حتی صفحاتی را که در آن به بانک هم توهین شده باشد، می‌آورد و ملاکی برای صحت آدرس بانک نمی‌توانند باشند.

اسکیمینگ همان کپی کردن کارت است؟
بله، در موضوع اسکیمینگ، قطعاتی هستند که با آن از کارت کپی می‌گیرند. کاربران باید توجه داشته باشند که کارت را خودشان در فروشگاه‌ها بکشند و دستگاه پوز را ببینند و حتماً رمز عبور را خودشان وارد کنند تا درگیر مشکلات کپی کارت نشوند. زیرا در یک اقدام ساده و سریع می‌توان از کارت کپی گرفت. به طور کلی اگر فروشندگان از گرفتن کارت مشتری خودداری کنند تا خود مشتری کارت را بکشد و رمز را وارد کند و مشتری نیز به این رفتار عادت کند این‌گونه مشکلات بسیار کم‌تر خواهد شد.

 بیشترین رقم کلاهبرداری که تاکنون با آن مواجه شده‌اید، چقدر بوده است؟
یک میلیون و 700 هزار دلار. این رقم مربوط به یک معامله بین یک شرکت ایرانی و شرکتی خارجی می‌شد. در یکی از تبادلات مالی شرکت ایرانی ای‌میلی مبنی بر تغییر شماره حساب شرکت خارجی دریافت می‌کند و شرکت ایرانی پول را از طریق یکی از صرافی‌ها به آن حساب جدید واریز می‌کند. بعد از ارسال پول، شرکت ایرانی منتظر دریافت محصول از سوی شرکت خارجی می‌شود، کلاهبرداران تا یک ماه با همان ای‌میل شرکت ایرانی را سرگرم می‌کنند. بعد تماس تلفنی با شرکت خارجی متوجه می‌شوند که تغییر حسابی صورت نگرفته و ای‌میل‌ها از طریق کلاهبرداران بوده است.
 
 آیا با آغاز به کار پلیس فتا میزان جرائم اینترنتی کاهش یافته است؟
خیر، میزان جرائم کم نمی‌شود و نشده است. بلکه این به رویکرد کاربران در فضای اینترنت و میزان خدماتی که شرکت‌های گوناگون در سراسر دنیا می‌دهند، برمی‌گردد. اتفاقاً ما در هر سال وقوع جرم‌مان روند صعودی داشته است. این به ضریب نفوذ اینترنت و وابستگی کاربران به اینترنت برمی‌گردد. شبکه‌های اجتماعی موبایلی هم که چند سالی است اضافه شده‌اند و کاربران آنها هر روز در حال اضافه شدن هستند. البته به همین میزان درصد کشف جرائم نیز سال به سال در حال افزایش است.
پربازدیدترین‌ها
آخرین اخبار
لوتوس پارسیان - O